Gần đây xuất hiện thủ đoạn dùng ký tự có hình dáng gần giống nhau để tạo tên miền giả mạo ngân hàng, cơ quan, tổ chức nhằm đánh cắp thông tin, lừa đảo chiếm đoạt tài sản.
Thủ đoạn này đánh vào sự nhầm lẫn khi nhìn bằng mắt thường - chỉ cần thay 1 ký tự trong địa chỉ chính thức bằng ký tự khác trông tương tự là đã tạo ra tên miền riêng dẫn đến website do đối tượng kiểm soát. Chúng còn sao chép cả logo, giao diện, nội dung để tăng độ tin cậy.
Đường link giả thường được gửi qua tin nhắn, email, mạng xã hội, mã QR với lý do hợp lý như kiểm tra đơn hàng, xác nhận thông tin, xử lý sự cố tài khoản. Kèm theo là lời thúc giục, đe dọa khóa tài khoản hoặc hứa hẹn quyền lợi khiến nạn nhân vội làm theo.
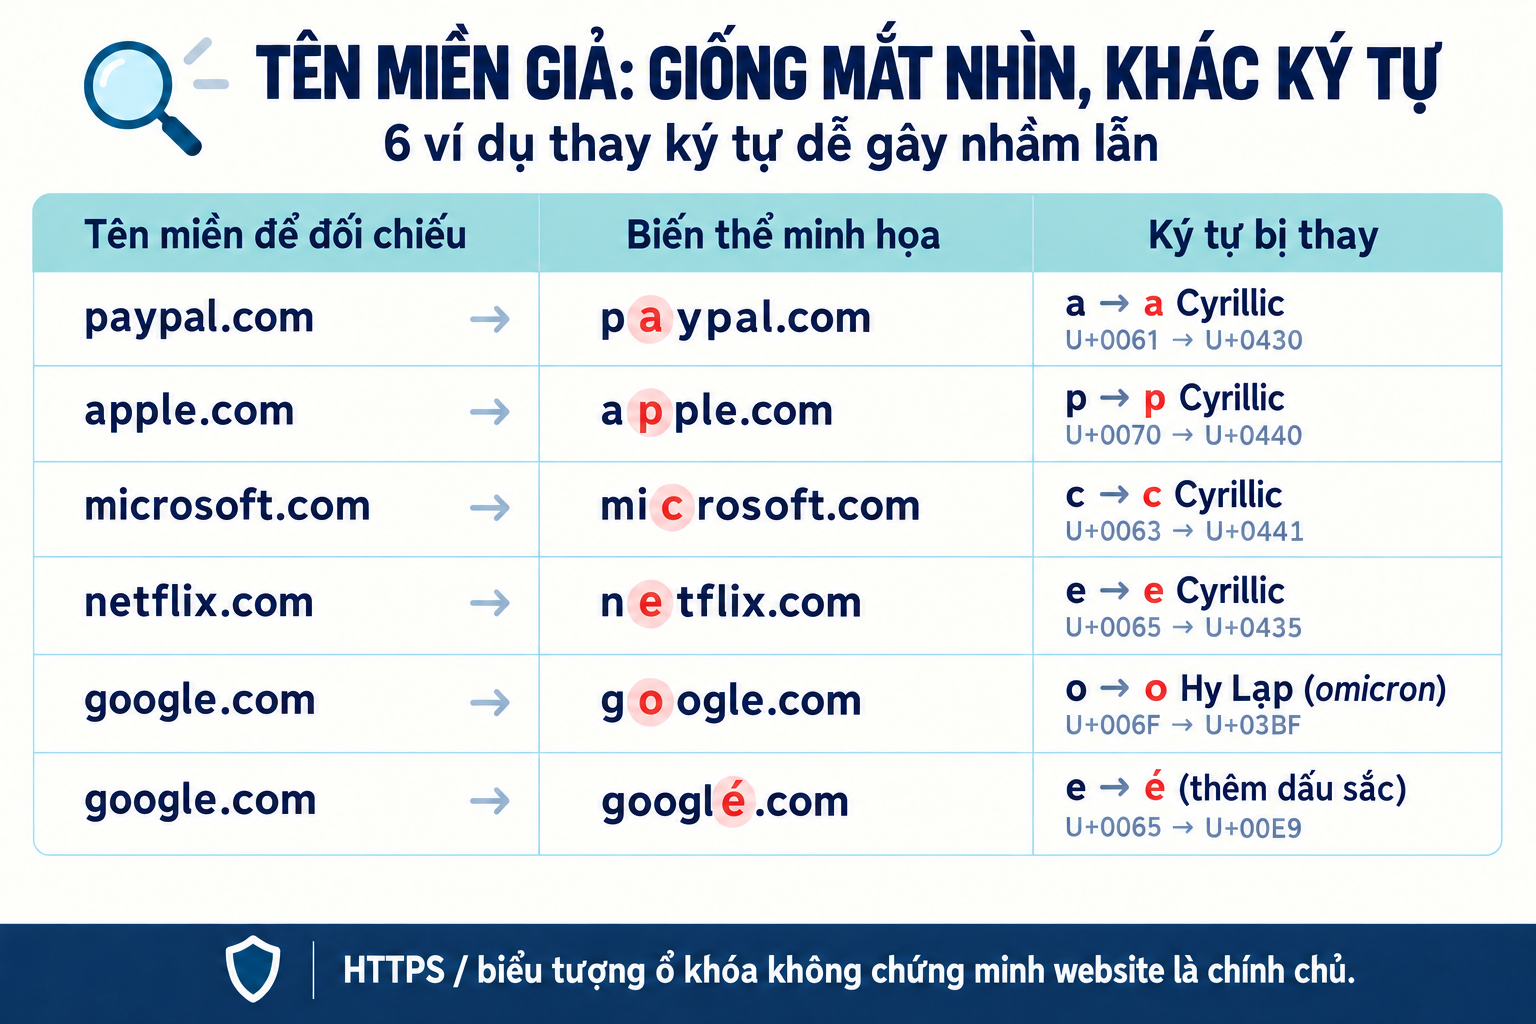
Nếu nhập tài khoản, mật khẩu, mã OTP, thông tin thanh toán vào trang giả, người dân đã trực tiếp giao dữ liệu cho kẻ lừa đảo, từ đó bị chiếm quyền kiểm soát tài khoản, thực hiện giao dịch trái phép và chiếm đoạt tài sản.
Vì vậy, không nên chỉ nhìn tên gọi quen thuộc, mà phải kiểm tra kỹ địa chỉ website, nguồn gửi link, và đặc biệt cảnh giác với những yêu cầu cung cấp thông tin hoặc thao tác nhanh chóng.
Người dân cần thận trọng khi gặp các tình huống sau:
1. Tin nhắn tự xưng ngân hàng hoặc đơn vị cung cấp dịch vụ, thông báo tài khoản bị khóa, cần cập nhật thông tin gấp và yêu cầu đăng nhập qua đường link đính kèm.
2. Người tự xưng nhân viên bán hàng, giao hàng hoặc chăm sóc khách hàng, yêu cầu truy cập website, quét mã QR, nhập thông tin thẻ hoặc chuyển tiền để nhận hoàn tiền, bồi thường.
3. Thông báo tự xưng cơ quan chức năng, yêu cầu truy cập đường link để tra cứu vi phạm, nộp phạt hoặc cung cấp thông tin tài khoản ngân hàng.
4. Website có tên gần giống địa chỉ quen thuộc nhưng xuất hiện ký tự, dấu hoặc phần đuôi khác thường, đồng thời yêu cầu nhập mật khẩu, mã OTP hay tải ứng dụng để tiếp tục sử dụng dịch vụ.
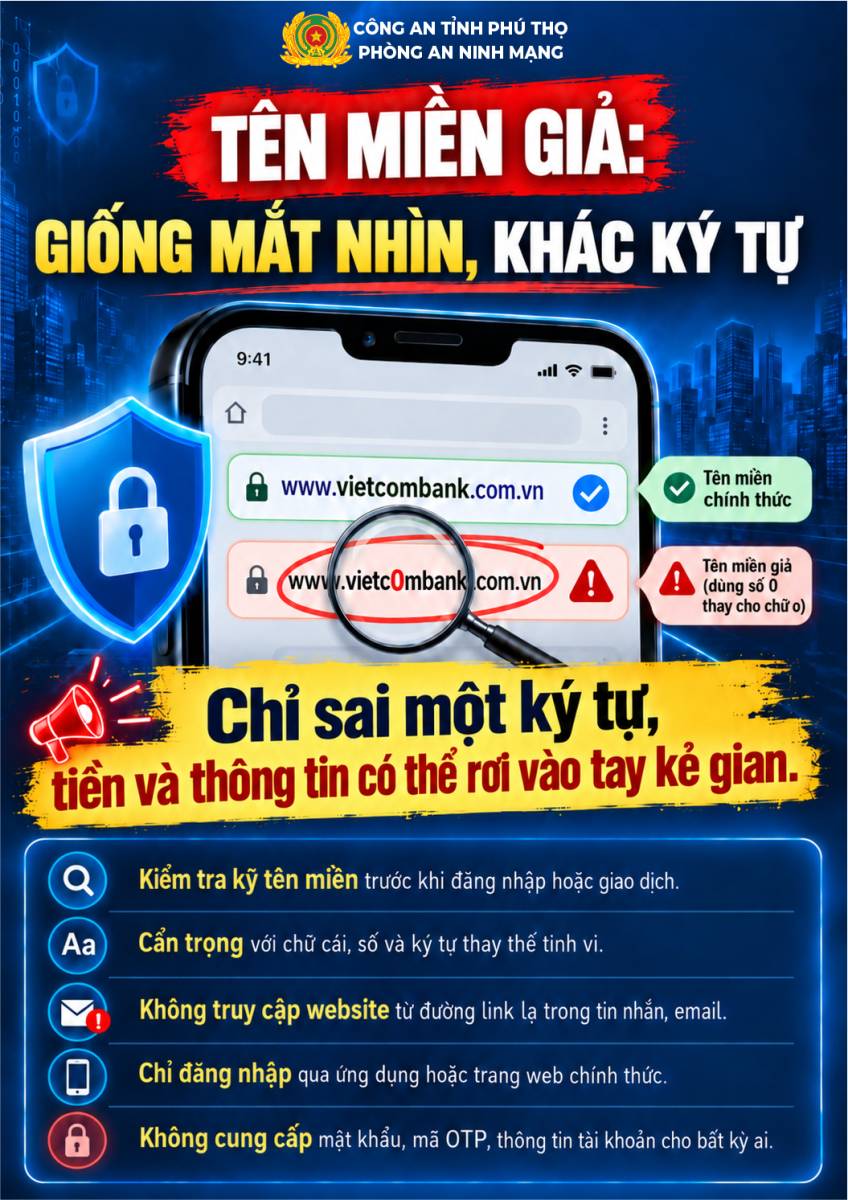
Cơ quan Công an khuyến cáo người dân:
- Kiểm tra đầy đủ tên miền trước khi đăng nhập hoặc giao dịch. Nếu khó phân biệt ký tự bằng mắt, hãy dừng thao tác và mở lại dịch vụ qua ứng dụng chính thức hoặc địa chỉ đã xác minh.
- Không nhập mật khẩu, mã OTP, thông tin thẻ vào website chưa xác minh; không tải ứng dụng hoặc chuyển tiền theo hướng dẫn từ đường link đáng ngờ.
- Chủ động bảo vệ tài khoản bằng mật khẩu riêng cho từng dịch vụ, bật xác thực nhiều yếu tố và cập nhật phần mềm thường xuyên.
- Xác minh qua kênh chính thức: tự mở ứng dụng, website đã biết hoặc gọi tổng đài được tổ chức công bố; tránh sử dụng ngay thông tin liên hệ trong tin nhắn hay website đang nghi ngờ.
- Nếu đã cung cấp thông tin, cần xử lý ngay: đổi mật khẩu qua ứng dụng hoặc website chính thức; liên hệ ngân hàng khi có nguy cơ lộ thông tin thanh toán hoặc phát sinh giao dịch trái phép.
- Lưu giữ bằng chứng gồm đường link, ảnh chụp màn hình, tin nhắn, số điện thoại, số tài khoản nhận tiền và chứng từ giao dịch; trình báo cơ quan Công an gần nhất để được hướng dẫn, xử lý.
Phúc Đạo – Phòng An ninh mạng
Đánh giá bài viết: