Nghị định số 363/2026/NĐ-CP của Chính phủ quy định xử phạt vi phạm hành chính trong lĩnh vực dữ liệu đã chính thức có hiệu lực từ ngày 11/11/2026, quy định cụ thể các hành vi vi phạm, mức xử phạt và biện pháp khắc phục hậu quả. Đây là cơ sở pháp lý quan trọng nhằm tăng cường kỷ luật, kỷ cương trong hoạt động thu thập, tạo lập, quản trị, lưu trữ, kết nối và khai thác dữ liệu.
Nghị định số 363/2026/NĐ-CP được Chính phủ ban hành ngày 19/9/2026, áp dụng đối với cơ quan, tổ chức, cá nhân Việt Nam và nước ngoài có liên quan đến hoạt động dữ liệu tại Việt Nam. Theo quy định, mức phạt tiền tối đa đối với một hành vi vi phạm là 100 triệu đồng đối với cá nhân và 200 triệu đồng đối với tổ chức.
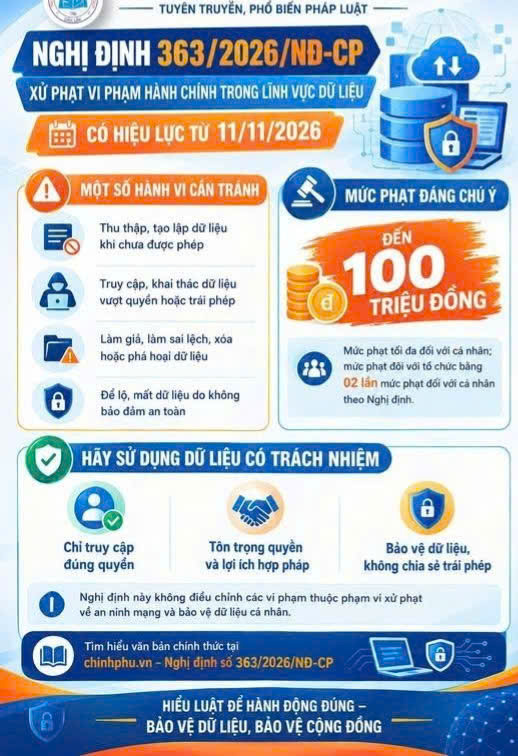
Dưới đây là một số nội dung đáng chú ý của Nghị định mà các cơ quan, tổ chức, doanh nghiệp và cá nhân cần nắm rõ:
1. Quy định về mức xử phạt đối với các hành vi vi phạm trong hoạt động dữ liệu
Nghị định quy định nhiều nhóm hành vi vi phạm với mức xử phạt khác nhau, tùy theo tính chất, mức độ và hậu quả của hành vi, trong đó đáng chú ý là:
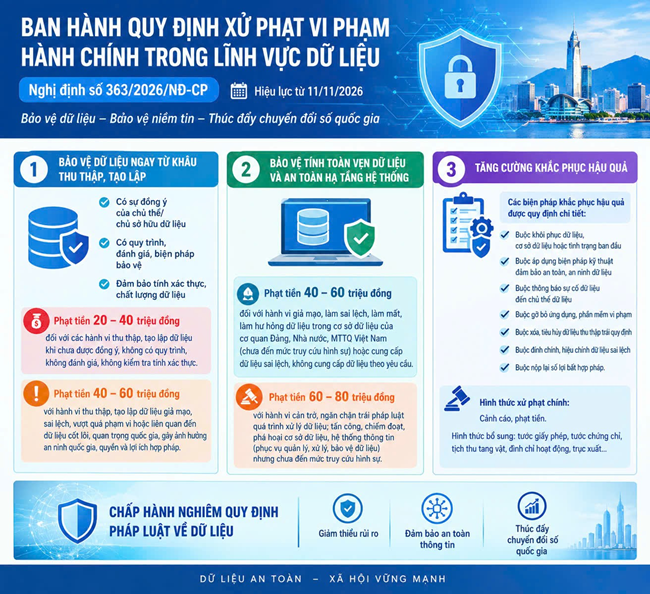
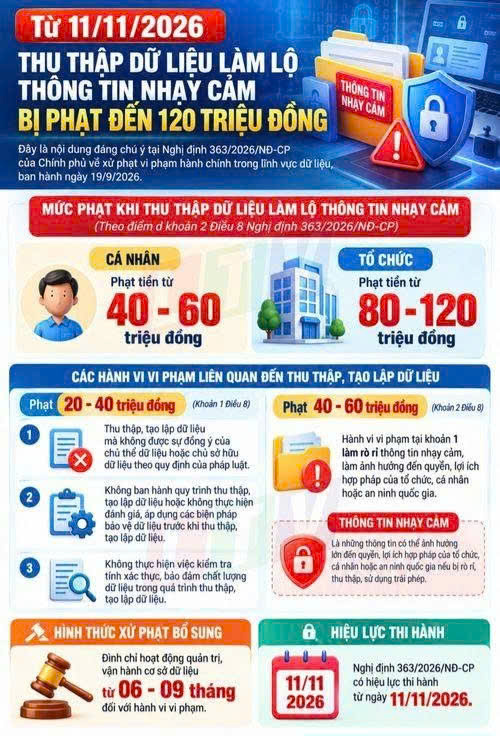
- Vi phạm quy định về thu thập, tạo lập dữ liệu: Phạt tiền từ 20 triệu đồng đến 40 triệu đồng đối với hành vi thu thập, tạo lập dữ liệu khi chưa được sự đồng ý của chủ thể dữ liệu hoặc chủ sở hữu dữ liệu theo quy định; không ban hành quy trình thu thập, tạo lập dữ liệu hoặc không thực hiện kiểm tra tính xác thực, bảo đảm chất lượng dữ liệu. Mức phạt từ 40 triệu đồng đến 60 triệu đồng áp dụng đối với hành vi cố ý tạo lập dữ liệu sai lệch, giả mạo hoặc thu thập dữ liệu vượt quá phạm vi, mục đích đã thông báo.
- Vi phạm quy định về quản trị, quản lý và truy cập dữ liệu: Phạt tiền từ 20 triệu đồng đến 40 triệu đồng đối với hành vi cố ý khai thác, sử dụng dữ liệu ngoài phạm vi được giao gây ảnh hưởng đến quyền, lợi ích hợp pháp của tổ chức, cá nhân; xóa bỏ, làm sai lệch lịch sử dữ liệu hoặc làm mất dữ liệu. Mức phạt từ 40 triệu đồng đến 60 triệu đồng áp dụng đối với hành vi cố ý truy cập, truy xuất dữ liệu ngoài phạm vi được cấp quyền; sử dụng công cụ tự động, phần mềm dò quét, can thiệp trái phép vào hệ thống để thu thập, truy xuất dữ liệu.
- Vi phạm quy định về cung cấp, tiếp nhận và sử dụng dữ liệu: Các hành vi không cung cấp đầy đủ, đúng thời hạn; cung cấp thông tin, dữ liệu không chính xác hoặc không thực hiện đúng trách nhiệm trong quá trình tiếp nhận, sử dụng dữ liệu theo yêu cầu hợp pháp của cơ quan có thẩm quyền đều có thể bị xử phạt theo các điều khoản tương ứng của Nghị định.
- Hành vi cản trở, tấn công, chiếm đoạt cơ sở dữ liệu: Phạt tiền từ 60 triệu đồng đến 80 triệu đồng đối với hành vi cản trở, ngăn chặn trái pháp luật quá trình xử lý, quản trị dữ liệu hoặc tấn công, chiếm đoạt, phá hoại cơ sở dữ liệu, hệ thống thông tin phục vụ quản lý, xử lý, quản trị, bảo vệ dữ liệu nhưng chưa đến mức truy cứu trách nhiệm hình sự.
2. Các hình thức xử phạt bổ sung và biện pháp khắc phục hậu quả
Bên cạnh hình thức phạt tiền, Nghị định còn quy định các hình thức xử phạt bổ sung và biện pháp khắc phục hậu quả nhằm ngăn chặn, xử lý triệt để hành vi vi phạm, cụ thể:
- Hình thức xử phạt bổ sung: Tịch thu tang vật, phương tiện được sử dụng để thực hiện hành vi vi phạm hành chính; đình chỉ hoạt động quản trị, vận hành cơ sở dữ liệu; đình chỉ hoạt động khai thác, sử dụng dữ liệu hoặc hoạt động cung cấp, tiếp nhận dữ liệu trong thời hạn nhất định, tùy theo tính chất và mức độ vi phạm.
- Biện pháp khắc phục hậu quả: Buộc xóa, tiêu hủy dữ liệu được thu thập, tạo lập hoặc xử lý trái quy định; khôi phục, đính chính, hiệu chỉnh dữ liệu bị sai lệch, giả mạo; áp dụng các biện pháp kỹ thuật bảo đảm an toàn dữ liệu; thông báo sự cố dữ liệu và nộp lại số lợi bất hợp pháp có được từ hành vi vi phạm theo quy định.
3. Chủ động phòng ngừa, chấp hành nghiêm các quy định về quản lý và bảo vệ dữ liệu
Việc ban hành và đưa Nghị định số 363/2026/NĐ-CP vào thực tiễn có ý nghĩa quan trọng trong việc hoàn thiện cơ chế quản lý nhà nước về dữ liệu, nâng cao trách nhiệm của các cơ quan, tổ chức, doanh nghiệp và cá nhân trong quá trình tạo lập, quản trị, khai thác, sử dụng và bảo vệ dữ liệu.
Mỗi cơ quan, tổ chức và cá nhân cần chủ động rà soát quy trình quản lý, phân quyền truy cập, sử dụng tài khoản và bảo vệ hệ thống dữ liệu; không tự ý thu thập, khai thác, chia sẻ hoặc cung cấp dữ liệu trái quy định; không sử dụng tài khoản, quyền truy cập của người khác để truy xuất dữ liệu. Khi phát hiện dấu hiệu thu thập, mua bán, khai thác hoặc sử dụng dữ liệu trái phép, cần kịp thời thông tin đến cơ quan có thẩm quyền để tiếp nhận, xác minh và xử lý theo quy định.
Việc hiểu đúng, thực hiện nghiêm các quy định của Nghị định không chỉ góp phần phòng ngừa vi phạm pháp luật mà còn bảo đảm an toàn, an ninh dữ liệu, bảo vệ quyền và lợi ích hợp pháp của cơ quan, tổ chức, doanh nghiệp và người dân.
Tiến Thành - Công an xã Khả Cửu
Đánh giá bài viết: